Daniel Domínguez Gómez y Isabel Izzillo
Este 16 de octubre, en París, durante la conferencia Hexacon, el investigador independiente de ciberseguridad Quentin Kaiser expuso que había encontrado una vulnerabilidad en el software WiFi de Broadcom.
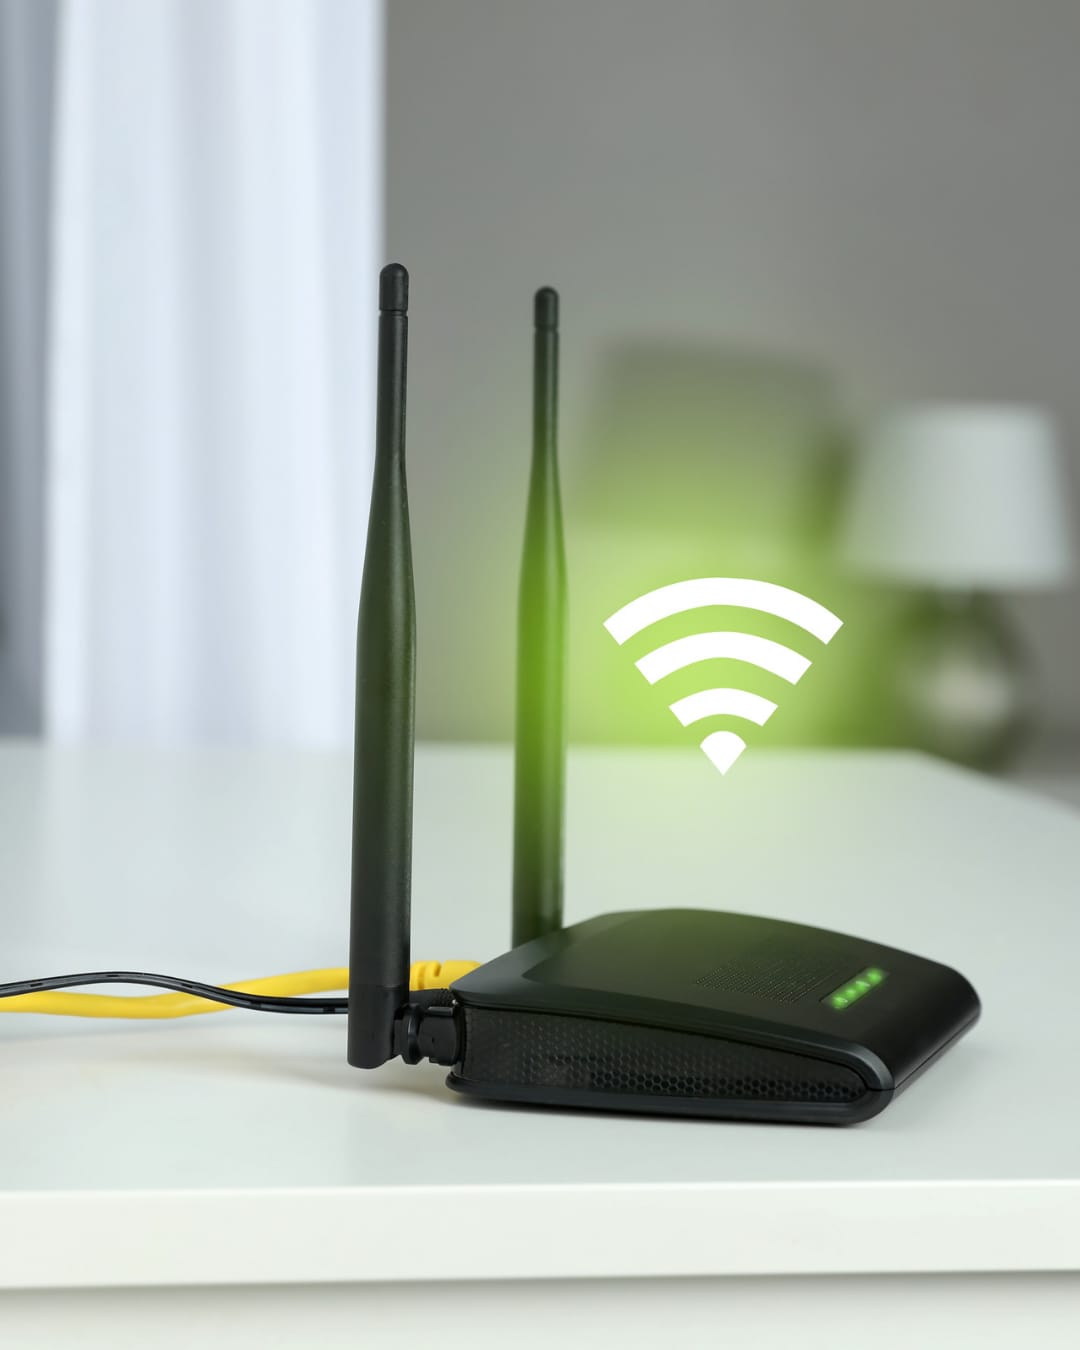
Esta vulnerabilidad permitiría, en algunos modelos de router ya identificados, que un atacante situado dentro del radio de alcance de la señal WiFi pudiera acceder al dispositivo sin necesidad de conocer la contraseña.
Podrían robar la contraseña del WiFi, controlar el router, espiar conexiones e intentar acceder a dispositivos conectados, como cualquier electrodoméstico con WiFi o las cámaras de vigilancia, además de acceder a datos personales.
Este fallo de seguridad podría afectar a los modelos Askey HGU RTF3505VW, MitraStar HGU GPT-2541GNAC, Comtrend VG8050, Sagemcom Fast 5656 (Livebox Fibra) y ZTE F680 v4. Que tu router sea uno de estos modelos no significa que esté necesariamente afectado, ya que dependerá de la revisión del hardware y de si la compañía ha instalado una actualización de seguridad. Esto hace aún más complicado conocer el grado de vulnerabilidad de cada dispositivo.
Para conocer la situación de tu instalación de fibra, debes contactar con tu operadora si tienes uno de estos modelos y consultar si tu dispositivo está afectado. Encontrarás la información relativa al modelo en la etiqueta situada en la base del router.
Según algunos usuarios de X, ciertas operadoras aún no conocen el alcance del problema y no pueden asegurar que los routers de sus clientes estén protegidos, ni mucho menos ofrecer una solución efectiva.
Casualmente, hace unos días Orange había iniciado una campaña de renovación de equipos, lo que podría haber permitido anticiparse a las necesidades de algunos de sus usuarios. En cuanto a los modelos afectados, Orange afirma haber desplegado actualizaciones de seguridad automáticas en colaboración con los fabricantes, por lo que los usuarios no deberían tener que hacer nada.
Movistar, otra de las grandes operadoras de nuestro país, tendría pocos equipos de estas características en circulación. Según la información disponible, buena parte de los equipos afectados corresponderían a clientes de su filial O2. Desde la compañía aseguran que están realizando comprobaciones con los proveedores de los routers para identificar los modelos afectados y plantear soluciones.
Otras operadoras aún no se han pronunciado sobre las medidas que estarían tomando para hacer frente a esta brecha de seguridad.