


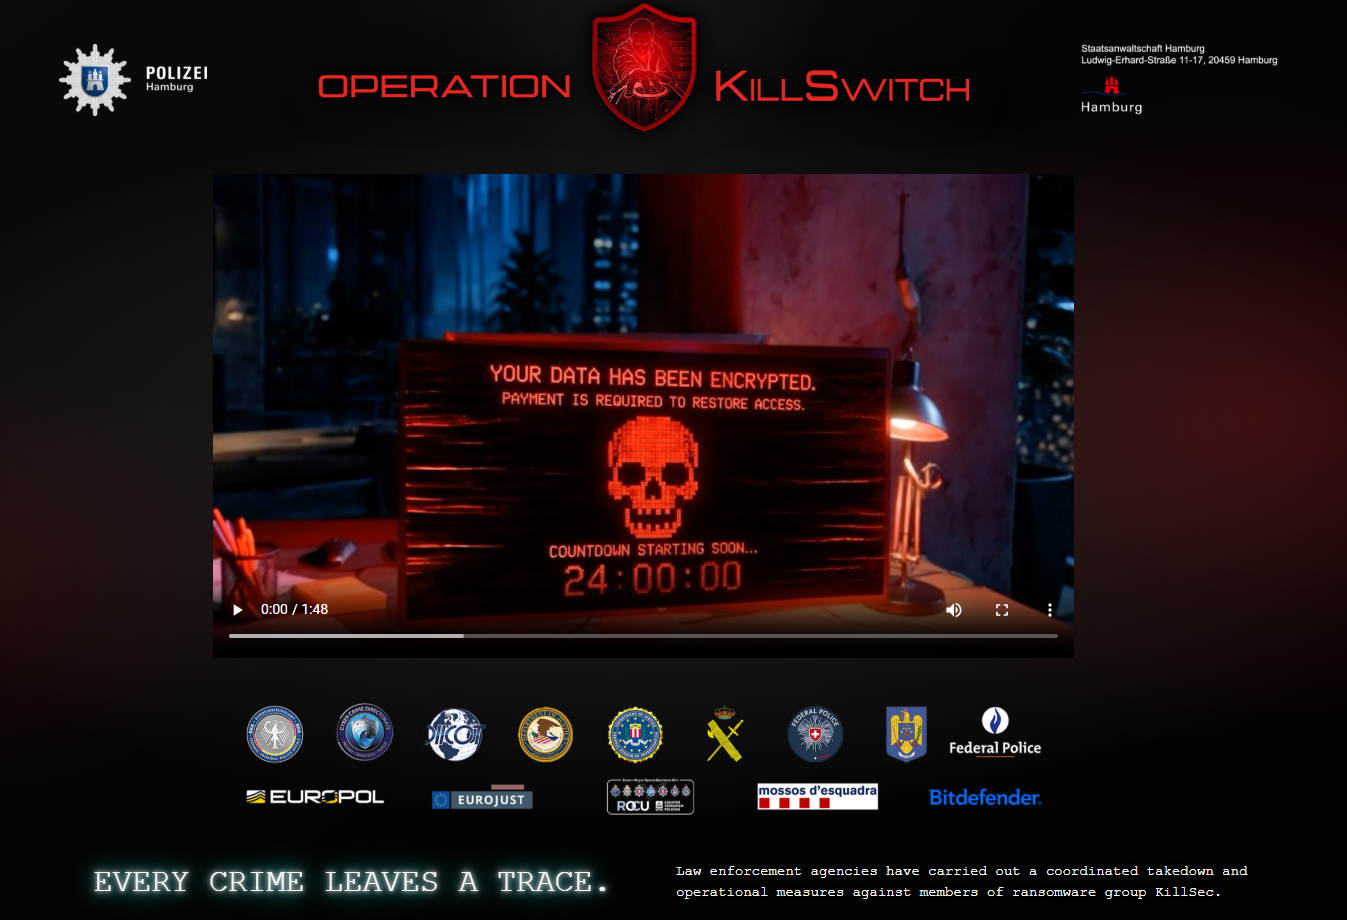
Los Mossos d’Esquadra y la Guardia Civil han detenido en Alicante a un menor de 16 años por su presunta vinculación con KillSec, un grupo internacional de ransomware al que los investigadores atribuyen más de 1.000 ciberataques en todo el mundo. La investigación sitúa al adolescente como presunto principal administrador de la organización y apunta a su posible participación en un ataque cometido contra una entidad catalana.
La detención forma parte de la operación internacional KillSwitch, coordinada por Europol y Eurojust y desarrollada con la participación del FBI y autoridades de varios países.
El dispositivo se ha saldado con tres detenidos y ocho registros en España, Grecia, Reino Unido y Rumanía. En territorio español se han practicado dos entradas y registros en la provincia de Alicante, una en un domicilio y otra en la oficina de un establecimiento hotelero. Una mujer ha quedado además investigada por su presunta relación con los hechos.
Durante los registros, los agentes intervinieron material informático, teléfonos móviles, carteras de criptoactivos y servicios destinados a anonimizar y cifrar información presuntamente relacionados con la actividad delictiva.
Un primer análisis de los elementos intervenidos ha permitido a los investigadores detectar transacciones correspondientes a rescates pagados por algunas de las víctimas.
Un ciberataque en Cataluña de cerca de un millón de euros
La investigación de los Mossos comenzó después de un ciberataque atribuido presuntamente a KillSec contra una entidad catalana a principios de 2025.
Según la investigación, los atacantes habrían conseguido acceder a los sistemas de la entidad, sustraer información sensible e intentar posteriormente extorsionarla. Los daños provocados por aquel ataque ascendieron a cerca de un millón de euros.
Los especialistas en cibercrimen de la División de Investigación Criminal (DIC) de los Mossos abrieron entonces una investigación para tratar de esclarecer quién estaba detrás de la intrusión, la filtración de los datos y el posterior intento de extorsión.
De forma paralela, la Guardia Civil inició otra investigación después de recibir una petición de colaboración del FBI de San Juan de Puerto Rico para identificar a personas relacionadas con KillSec que pudieran residir en España.
Los investigadores de la Guardia Civil consiguieron, partiendo de la imagen de un perfil, identificar a uno de los presuntos administradores del grupo criminal, que residía en la provincia de Alicante.
La creación de un Equipo Conjunto de Investigación entre la DIC de los Mossos y la Unidad Central Operativa (UCO) de la Guardia Civil permitió coordinar ambas investigaciones e identificar al sospechoso residente en España, localizar su domicilio y determinar tanto su presunto papel como principal administrador de KillSec como su posible participación en el ataque perpetrado en Cataluña.
En la operación española también han participado especialistas de Europol e investigadores de la Policía Federal belga, la Oficina Federal de Policía Criminal de Alemania y el FBI.
Más de 1.000 ataques y rescates en criptomonedas
KillSec estaría activo desde aproximadamente 2024 y, según los investigadores, habría llevado a cabo más de 1.000 ciberataques en todo el mundo.
Alrededor de 500 de estos ataques habrían tenido éxito, con más de 280 víctimas. Algunas de ellas habrían llegado a pagar rescates de alrededor de 500.000 euros en criptomonedas.
La operación desarrollada este miércoles permitió a las autoridades policiales y judiciales tomar el control de la infraestructura utilizada por el grupo, incluida su página de filtraciones.
También se han asegurado al menos 1.100 terabytes de datos, mientras que cinco servidores centrales han quedado bajo control policial. Las autoridades han intervenido asimismo varios dominios empleados por KillSec y han actuado sobre evidencias, activos y posibles beneficios procedentes de su actividad delictiva, incluidas criptomonedas.
Amenazas a las víctimas en la ‘dark web’
El grupo accedía presuntamente a los sistemas de diferentes organizaciones explotando vulnerabilidades y puntos de acceso deficientemente protegidos, especialmente en entornos de almacenamiento en la nube.
Una vez dentro, sus integrantes copiaban información interna sensible y la trasladaban a infraestructuras controladas por la organización.
Las víctimas eran posteriormente identificadas en una página de filtraciones alojada en la dark web y recibían amenazas con la publicación de la información sustraída si no abonaban el rescate exigido. Cuando no pagaban, los archivos podían quedar disponibles para su descarga gratuita.
Los investigadores atribuyen a los sospechosos diferentes funciones dentro de KillSec, entre ellas las de administrador, desarrollador, negociador y afiliado.
La investigación continúa abierta debido al enorme volumen de información intervenida. Los agentes siguen analizando los dispositivos y datos confiscados, rastreando los posibles beneficios obtenidos por la organización e investigando a otros integrantes del grupo criminal.
Las pruebas obtenidas podrían permitir identificar nuevas víctimas, nuevos ataques y otras personas implicadas, por lo que no se descartan nuevas actuaciones.


